
انواع رایج کلاهبرداری | چگونه آنها را تشخیص دهیم و در مرحله بعد چه باید کرد؟
انواع رایج کلاهبرداری | چگونه آنها را تشخیص دهیم و در مرحله بعد چه باید کرد؟
انواع رایج کلاهبرداری | چگونه آنها را تشخیص دهیم و در مرحله بعد چه باید کرد؟ کلاهبرداریها میتوانند از طریق ایمیل، پیامک، تماس تلفنی، پست در شبکههای اجتماعی، تبلیغ یا وبسایت به کاربر برسند. داستانهای آنها متفاوت است، اما تاکتیکهای فشار آشنا هستند: فوریت، ترس، پنهانکاری، یک جایزه غیرمنتظره یا معاملهای که بیش از حد خوب به نظر میرسد.
این راهنما به شما کمک میکند الگوهای رایج کلاهبرداری را تشخیص دهید قبل از اقدام مکث کنید و بدانید اگر قبلاً روی لینکی کلیک کردهاید، پرداختی انجام دادهاید، چیزی نصب کردهاید یا اطلاعاتی را به اشتراک گذاشتهاید، در مرحله بعد چه کاری باید انجام دهید.
قبل از پاسخ دادن، مکث کنید و بررسی کنید:
✅آیا این غیرمنتظره بود؟ در مورد پیامها و تماسهای ناخواسته و همچنین تبلیغات و پیشنهادات غیرمنتظره محتاط باشید.
✅آیا شما را به عجله میاندازند، تهدیدتان میکنند یا به شما قول یک معاملهی فوقالعاده خوب را میدهند؟ فشار ، تهدید و پیشنهادهای فوقالعاده خوب را به عنوان علائم هشدار دهنده در نظر بگیرید.
✅فرستنده چه میخواهد؟ بررسی کنید که آیا از شما خواسته شده است روی لینکی کلیک کنید، کد ورود یا اطلاعات شخصی را به اشتراک بگذارید یا دسترسی از راه دور اعطا کنید.
✅آیا میتوانید خودتان آن را تأیید کنید؟ از اپلیکیشن رسمی، وبسایت یا شماره تلفن شناختهشدهی سازمان استفاده کنید، نه از اطلاعات تماسی که به شما ارائه شده است . صدا، چهره یا برند آشنا تضمینی ✅برای اصالت نیست : هوش مصنوعی میتواند تماسها، ویدیوها و پیامها را متقاعدکننده جلوه دهد.
انواع رایج کلاهبرداریهای آنلاین: به دنبال چه چیزی باشیم
انواع رایج کلاهبرداریهای آنلاین چیست؟ فیشینگ، فروشگاههای جعلی، کلاهبرداریهای تحویل و بازار، کلاهبرداری در سرمایهگذاری، جعل هویت و کلاهبرداریهای عاشقانه نمونههای رایجی از این کلاهبرداریها هستند. راهنمای زیر میتواند به شما کمک کند تا به سرعت علائم هشدار دهندهای را که باید به دنبال آنها باشید، شناسایی کنید.
با نحوه مواجهه با کلاهبرداری شروع کنید:
ایمیل: نشانههای فیشینگ، از جمله آدرس فرستنده و دامنه را بررسی کنید و از باز کردن پیوستهای غیرمنتظره یا مشکوک خودداری کنید.
پیامک: مراقب کلاهبرداریهای پیامکی رایج باشید. این پیامها مربوط به تحویلها، پرداختها و فعالیت حساب هستند، به خصوص آنهایی که حس فوریت ایجاد میکنند. برای نشانههای بیشتر احتیاط، راهنمای ESET در مورد ویشینگ، اسمیشینگ و فیشینگ را مطالعه کنید.
تماس تلفنی یا تصویری: در مورد کلاهبرداریهای تلفنی رایج، مراقب تماسهای غیرمنتظره پشتیبانی فنی، بانکی، اورژانس خانوادگی یا تماسهای جعل هویت باشید؛ تماس را پایان دهید و از یک شماره شناخته شده برای تأیید تماسگیرنده یا ادعاهای او به طور مستقل استفاده کنید.
پست، تبلیغ یا بازار رسانههای اجتماعی : مراقب پیشنهادهای جعلی، پیشنهادهای سرمایهگذاری، پیشنهادهای شغلی مشکوک و کلاهبرداریهای عاشقانه باشید.
وبسایت: در مورد فروشگاههای آنلاین، صفحات ورود و پرداخت ناآشنا محتاط باشید. آدرس وب را با دقت بررسی کنید و در صورت لزوم، دامنه و فروشنده را از طریق یک منبع معتبر تأیید کنید.
فیشینگ
کلاهبرداریهای فیشینگ افراد را فریب میدهند تا بدافزار دانلود کنند یا جزئیات حساسی مانند رمزهای عبور، اطلاعات بانکی یا سایر اطلاعات شخصی خود را فاش کنند. کلاهبرداران اغلب خود را به عنوان منابع معتبر معرفی میکنند و با ایجاد حس فوریت مانند هشدارهای جعلی در مورد حسابهای منقضی شده یا هزینههای پرداخت نشده – اقدام سریع را درخواست میکنند. انواع مختلف آن شامل فیشینگ با کد QR (quishing)، فیشینگ پیامکی (smishing) و فیشینگ صوتی (vishing) است.
وقتی یک ایمیل، پیامک یا وبسایت از شما میخواهد که وارد سیستم شوید، پرداخت کنید، فایلی را دانلود کنید یا کد یکبار مصرف را به اشتراک بگذارید، از لینک یا شماره تلفن آن برای بررسی آن استفاده نکنید. خودتان سایت یا برنامه رسمی سازمان را باز کنید، آدرس و دامنه فرستنده را با دقت بررسی کنید و اگر مطمئن نیستید، از یک مسیر تماس مستقل استفاده کنید.
ایمیل فیشینگ که خود را به جای ESET جا میزند.شرح: ایمیل فیشینگ که خود را به جای ESET جا میزند.
مراقب هموگلیف و غلط املایی باشید
هوموگلیفها از کاراکترهای مشابه برای تقلید URLها یا آدرسهای ایمیل قانونی استفاده میکنند. تایپواسکاتینگ شامل ثبت نام دامنههایی است که شباهت زیادی به وبسایتهای محبوب دارند – اغلب با خطاهای املایی جزئی. این دو روش معمولاً در کلاهبرداریهای فیشینگ و خرید استفاده میشوند. به عنوان مثال، “℮s℮t.com” به جای حرف “e” از دو نماد “تخمین زده شده” – “℮” – تقلید از “eset.com” استفاده میکند.
کلاهبرداریهای پیشپرداخت: جوایز جعلی، وامها و پیشنهادهای ۴۱۹
یک نوع قدیمی و بدنام از حمله فیشینگ که در آن کلاهبرداران در ازای کمک قربانی، مبالغ هنگفتی پول وعده میدهند. یک کلاهبردار معمولاً خود را به عنوان یک مقام عالی رتبه یا شاهزاده از یک کشور عجیب و غریب معرفی میکند و به کمک برای انتقال مبلغ سرسامآوری پول نیاز دارد. آنها از قربانی میخواهند که اطلاعات شخصی خود را ارائه دهد یا برای تسهیل انتقال، پیشپرداختی انجام دهد.
همین الگو اکنون میتواند به صورت یک جایزه، وام، ارث، درخواست خیریه یا فرصت سرمایهگذاری جعلی ظاهر شود. برای دریافت پولی که انتظارش را نداشتید، هزینهای پرداخت نکنید و مدارک هویتی خود را به اشتراک نگذارید.
شرح : فرستنده این ایمیل به طور متقلبانه ادعا میکند که یک گروهبان ارتش ایالات متحده مستقر در افغانستان است. او درخواست کمک برای انتقال ۱۵ کیلوگرم (۳۳.۰۶۹ پوند) شمش طلا و ۱ میلیون دلار پول نقد در ازای دریافت پاداش میکند.
شما همچنین میتوانید با کلیک برروی خرید نود32 که دارای ⭐️پشتیبانی از سیستم عامل: ویندو ، مک ، لینوکس ⭐️ پشتیبانی از نسخه های خانگی / اینترنت سکیوریتی / نود ۳۲ آنتی ویروس /سایبر سکیوریتی پرو ⭐️بانکداری و وبگردی امن تهیه و خریدای کنید.
کلاهبرداریهای خرید آنلاین
در اینجا، کلاهبرداران با استفاده از وبسایتهای جعلی یا حتی تبلیغات فریبنده در پلتفرمهای خردهفروشی واقعی، خود را به عنوان فروشندگان آنلاین قانونی جا میزنند. آنها با وعده تخفیفهای کلان یا معاملات بیش از حد خوب، خریداران را به خرید محصولات جعلی یا محصولات ناموجود ترغیب میکنند. برخی از کلاهبرداریها همچنین اطلاعات شخصی و جزئیات بانکی را هدف قرار میدهند.
قبل از پرداخت، به دنبال نظرات مستقل، اطلاعات تماس واضح و یک سیاست بازگشت معتبر باشید. وقتی یک فروشگاه جدید روش پرداخت غیرمعمولی را درخواست میکند، شما را تحت فشار قرار میدهد که سریع اقدام کنید یا قیمتی بسیار پایینتر از فروشندگان مشابه ارائه میدهد، محتاط باشید.
شرح : کیفهای ارزانقیمت که معمولاً در بازارهای آنلاین چینی موجود هستند، به عنوان محصولات دستساز درجه یک در حراج عرضه میشوند.
کلاهبرداریهای بازار
این طرحها اغلب به کلاهبرداری با پیشپرداخت متکی هستند و از کاربران برای کالاها و خدماتی که وجود ندارند ، پیشاپیش هزینه دریافت میکنند . بدتر از همه، رباتها و ابزارهایی در دارک وب موجود هستند که به کلاهبرداران کمک میکنند تا فهرستهای جعلی اقلام، وبسایتهای فیشینگ، درگاههای پرداخت جعلی، اعلانهای پیامکی و حتی ترجمه چتها با قربانی را به صورت آنی ایجاد کنند – اساساً به آنها ابزارهایی برای گسترش کمپینهای کلاهبرداری خود میدهند.
کلاهبرداریهای شغلی و کلاهبرداریهای پولربایی میتوانند از تاکتیکهای مشابه به سبک بازار استفاده کنند. یک کارفرمای قانونی از یک کارمند جدید نمیخواهد که پول را جابجا کند، کالا ارسال کند، هزینه تجهیزات را از طریق یک لینک مشکوک پرداخت کند یا از یک حساب شخصی برای دریافت پرداختهای مشتری استفاده کند.
شرح : رابط کاربری ربات Telekopye که برای اجرای کلاهبرداریهای بازار استفاده میشود – کلاهبردار میتواند صفحات فیشینگ، درگاههای پرداخت، اعلانهای تحویل ایجاد کند و لینکها را تنها با چند کلیک برای قربانیان ارسال کند.
شما همچنین میتوانید با کلیک برروی خرید آنتی ویروس نود32 که دارای ⭐️آنتی ویروس همیشه آماده و دارای هوش مصنوعی ⭐️ تحویل لایسنس بلافاصله پس از خرید به ایمیل ⭐️ قابلیت نصب نرم افزار از سایت رسمی eset.com – آپدیت از سرور اصلی ESET تهیه و خریداری کنید
کلاهبرداریهای سرمایهگذاری
کلاهبرداریهای سرمایهگذاری میتوانند اشکال مختلفی داشته باشند – کسبوکارهای خطرپذیر، ارزهای دیجیتال، محصولات یا املاک مالی که وجود خارجی ندارند و غیره – اما ویژگی اصلی آنها یکسان است. با وجود فرصتهای سرمایهگذاری که نوید بازدههای نفسگیر را میدهند، قربانیان در نهایت با جیبهای خالی مواجه میشوند. گاهی اوقات، آنها تشویق میشوند که در مدت زمان طولانی مشارکت مالی داشته باشند که منجر به ضررهای حتی بزرگتری میشود.
کلاهبرداریهای سرمایهگذاری از جمله رایجترین کلاهبرداریها هستند که شامل سوءاستفاده از پلتفرمهای رسانههای اجتماعی، جعل عمیق شخصیتهای شناخته شده، بررسیهای جعلی و تبلیغاتی که از لوگوهای برندها سوءاستفاده میکنند تا قابل اعتمادتر به نظر برسند، میشود.
شرح: نمونههایی از وبسایتهای کلاهبرداری با موضوع ارزهای دیجیتال که در فیدهای فیشینگ ESET مشاهده شدهاند .
کلاهبرداریهای قرعهکشی جعلی
در این نوع کلاهبرداری، کلاهبرداران خود را به عنوان مسئولین قرعهکشی جا میزنند و ادعا میکنند که شما برنده جایزه شدهاید. برای دریافت جایزه، از شما خواسته میشود که هزینهها، مالیاتها یا اطلاعات شخصی خود را پرداخت کنید – که اغلب منجر به کلاهبرداری یا سرقت هویت میشود.
شرح:
یک اعلان جعلی برنده شدن در قرعهکشی که از جام جهانی ۲۰۲۲ به عنوان طعمه استفاده میکند. این کلاهبرداری اطلاعات شخصی متنوعی را درخواست میکند. برای دریافت «کارت خودپرداز»، به قربانی دستور داده میشود که با یک نماینده تماس بگیرد، که سپس قبل از دریافت جایزه، درخواست پیشپرداخت میکند.
کلاهبرداریهای جعل هویت، از جمله هک ایمیلهای تجاری
کلاهبرداریهای جعل هویت از اعتماد به یک فرد یا سازمان آشنا سوءاستفاده میکنند. یک کلاهبردار ممکن است خود را به عنوان کارفرما، همکار، عضو خانواده، موسسه مالی یا ارائه دهنده خدمات معرفی کند و درخواست پرداخت فوری، اطلاعات محرمانه یا تغییر دستورالعملهای پرداخت را داشته باشد. هک ایمیل تجاری (BEC) نسخه محل کار این تاکتیک است.
با توجه به اینکه هوش مصنوعی و فناوری دیپفیک اکنون به طور فزایندهای در تماسهای صوتی، تصویری و زنده مورد استفاده قرار میگیرند، این کلاهبرداران متقاعدکنندهتر میشوند. در یک مورد که توسط پلیس هنگ کنگ گزارش شده است، کلاهبرداران از یک تماس کنفرانسی دیپفیک برای فریب کارمند یک شرکت بینالمللی جهت انتقال ۲۵ میلیون دلار استفاده کردند.
اگر درخواست غیرمنتظرهای شامل پول، کد یا اطلاعات حساس باشد، آن را از طریق یک روش تماس مستقل و شناختهشده با شخص یا سازمان مربوطه بررسی کنید – حتی اگر پیام یا تماس آشنا به نظر برسد.
کلاهبرداری پشتیبانی فنی
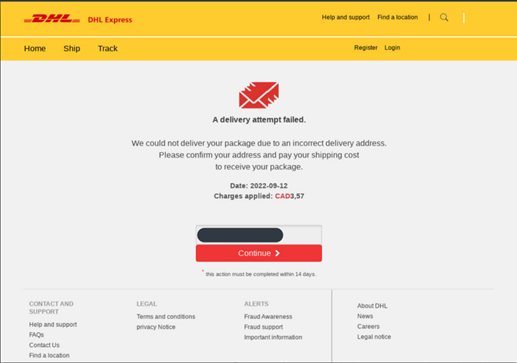
کلاهبرداران خود را به عنوان نماینده پشتیبانی فنی از شرکتهای معتبر معرفی میکنند و ادعا میکنند که یک مشکل فنی در دستگاه شما وجود دارد. برای «کمک»، آنها درخواست دسترسی از راه دور میکنند که سپس از آن برای سرقت دادهها، نصب بدافزار یا انجام سایر فعالیتهای مخرب استفاده میکنند. آنها همچنین ممکن است برای این خدمات جعلی درخواست پرداخت کنند.
کلاهبرداریهای تحویل کالا
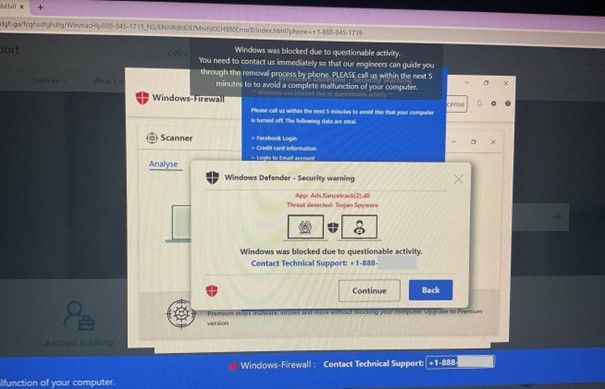
این کلاهبرداریها که در فصول اوج خرید رایج هستند، شامل پیامهای جعلی در مورد مشکلات تحویل بسته میشوند. قربانیان فریب میخورند تا اطلاعات شخصی خود را به اشتراک بگذارند، برنامههای مخرب نصب کنند یا برای «حل مشکل» هزینههای ساختگی بپردازند.
به جای استفاده از لینک در پیام، وضعیت تحویل را از طریق اپلیکیشن یا وبسایت رسمی خردهفروش یا اپراتور تأیید کنید. هزینههای غیرمنتظره تحویل و درخواست نصب اپلیکیشن، نشانههای هشداردهنده هستند.
شرح : ایمیل کلاهبرداری تحویل کالا توسط ESET telemetry گزارش شده است. این ایمیل ادعا میکند که تلاش برای تحویل ناموفق بوده و درخواست تأیید آدرس ارسال را دارد.
کلاهبرداری عاشقانه
کلاهبرداران خود را به عنوان شریک عاطفی بالقوه جا میزنند و به مرور زمان اعتمادسازی میکنند تا اینکه برای رسیدگی به موارد اضطراری جعلی مانند صورتحسابهای پزشکی، حسابهای بانکی مسدود شده یا تهدید از سوی مجرمان درخواست پول میکنند.
کلاهبرداریهای عاشقانه میتوانند با یک پیام به ظاهر بیضرر «شماره اشتباه» شروع شوند.
شما همچنین میتوانید با کلیک برروی خرید آنتی ویروس eset که دارای ⭐️آنتی ویروس همیشه آماده و دارای هوش مصنوعی ⭐️کنترل فرزند ( مسدود کردن سایت های مضر برای کودکان ) ⭐️ تحویل لایسنس بلافاصله پس از خرید به ایمیل ⭐️پشتیبانی از سیستم عامل: ویندو ، مک ، لینوکس تهیه و خریداری کنید.
کلاهبرداریهای روغن مار
این کلاهبرداریها داروها یا دستگاههای پزشکی جعلی یا ناموجود را ارائه میدهند و مزایای معجزهآسایی برای سلامتی وعده میدهند. آنها از طریق رسانههای اجتماعی، تبلیغات مخرب، چتها، پیامهای متنی و انجمنها پخش میشوند و اغلب تبلیغات برندهای معتبری مانند ویاگرا یا اوزمپیک را تقلید میکنند . یک نوع رایج شامل مانیتورهای غیرتهاجمی گلوکز است، اگرچه این فناوری هنوز در مراحل ابتدایی خود است .
یک تبلیغ جعلی برای دستگاه کنترل قند خون غیرتهاجمی، با وجود اینکه چنین راهکاری در بازار وجود ندارد.
شرح : یک تبلیغ جعلی برای دستگاه کنترل قند خون غیرتهاجمی، با وجود اینکه چنین راهکاری در بازار وجود ندارد.
کلاهبرداریهای مربوط به بازیابی اطلاعات و کمکهای حقوقی جعلی
این کلاهبرداریها اغلب قربانیان کلاهبرداریهای دیگر را هدف قرار میدهند. مجرمان سایبری خود را به عنوان مأمور اجرای قانون یا متخصص حقوقی جا میزنند و از طریق تماس، پیامک یا چت با قربانیان ارتباط برقرار میکنند یا آنها را با تبلیغات مخرب هدف قرار میدهند و در ازای دریافت هزینه، به آنها کمک میکنند. آنها ممکن است وعده بازیابی وجوه از دست رفته، ارائه مشاوره حقوقی، ارائه مشاوره یا ثبتنام قربانیان در دعاوی دستهجمعی جعلی را بدهند. کلاهبرداران اغلب خود را به عنوان نمایندگان یوروپل یا اینترپل یا به عنوان وکلای شرکتهای ساختگی معرفی میکنند تا مشروع به نظر برسند.
هیچ مرجع قانونی در ازای دریافت هزینه اولیه، تضمینی برای بازیابی پول از دست رفته نمیدهد. به ویژه مراقب کسانی باشید که پس از کلاهبرداری به طور غیرمنتظره با شما تماس میگیرند و قول میدهند که به سرعت پول شما را بازیابی کنند.
نمونههایی از تبلیغات جعلی که در کتابخانه متای تبلیغات فهرست شدهاند. این تبلیغات که اکنون غیرفعال هستند، توسط موتور ESET با عنوان HTML/Nomani شناسایی شدهاند و در گزارش تهدید ESET H2 2024 به تفصیل شرح داده شدهاند. از قضا، آنها افرادی را هدف قرار میدهند که قبلاً مورد کلاهبرداری قرار گرفتهاند.
شرح : نمونههایی از تبلیغات جعلی که در کتابخانه متای تبلیغات فهرست شدهاند. این تبلیغات که اکنون غیرفعال هستند، توسط موتور ESET با عنوان HTML/Nomani شناسایی شده و به تفصیل در گزارش تهدید ESET H2 2024 شرح داده شدهاند . از قضا، آنها افرادی را هدف قرار دادهاند که قبلاً مورد کلاهبرداری قرار گرفتهاند.
کلاهبرداریهای هوش مصنوعی
کلاهبرداریهای هوش مصنوعی، طرحهای کلاهبرداری سنتی مانند فیشینگ، کلاهبرداریهای پشتیبانی فنی یا اخاذی جنسی هستند که از هوش مصنوعی برای متقاعدکنندهتر، مقیاسپذیرتر و دشوارتر کردن تشخیص فریب استفاده میکنند. مجرمان سایبری از هوش مصنوعی برای تولید ایمیلهای واقعی، شبیهسازی صداها، ایجاد ویدیوهای دیپفیک، ساخت وبسایتهای جعلی حرفهای و خودکارسازی مکالمات با قربانیان از طریق چتباتها استفاده میکنند.
چگونه از کلاهبرداریها جلوگیری کنیم – و اگر در دام آنها افتادیم چه باید بکنیم
کلاهبرداریها به اشکال مختلفی بروز میکنند، بنابراین هیچ بررسی واحدی وجود ندارد که بتواند همه آنها را تشخیص دهد. امنترین واکنش این است که قبل از اقدام، سرعت خود را کم کنید و مستقلاً تأیید کنید و اگر فکر میکنید قبلاً اطلاعات را به اشتراک گذاشتهاید، پول ارسال کردهاید یا چیزی نصب کردهاید، سریعاً اقدام کنید.
اگر فکر میکنید مورد کلاهبرداری قرار گرفتهاید
تمام تماسها را قطع کنید و دیگر پولی نفرستید. پاسخ ندهید، روی هیچ لینک دیگری کلیک نکنید و دسترسی از راه دور هم ندهید.
فوراً با ارائه دهنده خدمات پرداخت تماس بگیرید. با استفاده از کانالهای ارتباطی رسمی مربوطه، با بانک، صادرکننده کارت، ارائه دهنده برنامه پرداخت یا صرافی ارز دیجیتال خود تماس بگیرید؛ بپرسید که آیا تراکنش
قابل توقف یا برگشت است و برای ایمنسازی حساب خود چه اقداماتی باید انجام دهید.
حسابهای کاربری در معرض خطر را ایمن کنید. رمزهای عبور را از یک دستگاه قابل اعتماد تغییر دهید ، از سایر جلسات خارج شوید و احراز هویت چند عاملی را فعال کنید. اگر از رمز عبور یکسانی برای حسابهای دیگر استفاده کردهاید، آن را در آن حسابها نیز تغییر دهید.
دستگاه را اسکن و بهروزرسانی کنید. هرگونه برنامه ناشناخته یا ابزار دسترسی از راه دور ناآشنا را حذف کنید، سیستم عامل و مرورگر را بهروزرسانی کنید و یک اسکن امنیتی اجرا کنید.
تنظیمات کارخانه را بازنشانی کنید. اگر هیچ چیز دیگری جواب نداد، بازنشانی کارخانه میتواند بدافزار را از تلفن شما حذف کند. قبل از انجام این کار، از هرگونه اطلاعات مهم پشتیبان تهیه کنید، زیرا بازنشانی اطلاعات شخصی شما را از دستگاه پاک میکند. هنگام بازیابی اطلاعات پس از آن مراقب باشید، زیرا اگر بدافزار در نسخه پشتیبان وجود داشته باشد، ممکن است دوباره آن را نصب کنید.
شما همچنین میتوانید با کلیک برروی خرید لایسنس eset internet security که دارای ⭐️پشتیبانی از سیستم عامل: ویندو ، مک ، لینوکس ⭐️ پشتیبانی از نسخه های خانگی / اینترنت سکیوریتی / نود ۳۲ آنتی ویروس /سایبر سکیوریتی پرو ⭐️بانکداری و وبگردی امن تهیه و خریدای کنید.
شواهد را حفظ کرده و کلاهبرداری را گزارش دهید. پیامها، آدرسهای اینترنتی، رسیدها و جزئیات حساب را ذخیره کنید. کلاهبرداری را به پلتفرم جعل هویت شده و مرجع محلی مربوطه برای رسیدگی به کلاهبرداری یا جرایم سایبری گزارش دهید.
مراقب کلاهبرداریهای مربوط به بازیابی باشید. یک کلاهبردار دوم ممکن است ادعا کند که میتواند پول شما را با پرداخت هزینهای بازیابی کند.
شکاک باشید: در مورد پیامها و پیشنهادهای ناخواسته محتاط باشید. فقط به این دلیل که به شما گفته شده سریع اقدام کنید، روی لینکها کلیک نکنید و اطلاعات شخصی خود را ارائه ندهید . اگر یک پیشنهاد، تخفیف یا جایزه بیش از حد خوب به نظر میرسد، احتمالاً همینطور است.
منابع را تأیید کنید: همیشه اعتبار پیامها یا پیشنهادات را دوباره بررسی کنید. آدرسهای ایمیل، URLها، نامهای دامنه و نظرات مربوط به محصولات را با دقت بررسی کنید. در صورت شک، مستقیماً با استفاده از اطلاعات تماس ذکر شده در وبسایت رسمی شرکت با آن تماس بگیرید.
فوراً هر URL را برای بدافزار، فیشینگ، کلاهبرداری یا کلاهبرداری بررسی کنید. با بررسیکننده لینک رایگان و آسان ESET، از خود در برابر وبسایتهای مخرب محافظت کنید .
بررسی کننده لینک eset را امتحان کنید
از رمزهای عبور قوی استفاده کنید: رمزهای عبور قوی ایجاد کنید و برای هر حساب کاربری از رمزهای عبور منحصر به فرد استفاده کنید؛ تولیدکننده رمز عبور رایگان ESET میتواند به شما کمک کند. از یک مدیر رمز عبور برای پیگیری رمزهای عبور خود و جلوگیری از خستگی رمز عبور استفاده کنید.
فعال کردن احراز هویت چند عاملی (MFA): هر جا که ممکن است، با استفاده از MFA یک لایه امنیتی اضافی به حسابهای خود اضافه کنید.
از یک راهکار امنیت سایبری قابل اعتماد استفاده کنید: راهکار امنیتی مناسب میتواند کلاهبرداریها را در چندین مرحله متوقف کند – با فیلتر کردن هرزنامه، مسدود کردن پیامها و وبسایتهای فیشینگ و ایمنسازی فرآیندهای پرداخت.
با ESET Mobile Security از گوشی هوشمند اندرویدی خود محافظت کنید ، یا با یک طرح ESET HOME Security که متناسب با نیازهای شماست، از کل خانواده محافظت کنید .
امنیت خانگی ESET
نرمافزار خود را بهروزرسانی کنید : بهطور منظم سیستمعامل، مرورگر و نرمافزار امنیتی خود را بهروزرسانی کنید تا در برابر آسیبپذیریها محافظت شوید.
خودتان را آموزش دهید: در مورد کلاهبرداریهای رایج و نحوه عملکرد آنها آگاه باشید – دانش بهترین دفاع شماست.
هوشیار باشید، زود اقدام کنید
کلاهبرداریها مدام در حال تغییر هستند، اما راهکارهای اصلی دفاعی همچنان کاربردی هستند: مکث کنید، بهطور مستقل تأیید کنید و قبل از اقدام، درخواست کمک کنید اگر قبلاً اقدامی کردهاید، سریعاً با ارائهدهنده مناسب تماس بگیرید، حسابهای خود را ایمن کنید و شواهد را حفظ کنید. دانستن علائم هشدار دهنده، کار کلاهبرداران را برای تحت فشار قرار دادن شما برای تصمیمگیری دشوارتر میکند.






دیدگاه خود را ثبت کنید
تمایل دارید در گفتگوها شرکت کنید ؟در گفتگو ها شرکت کنید!